記事のポイント
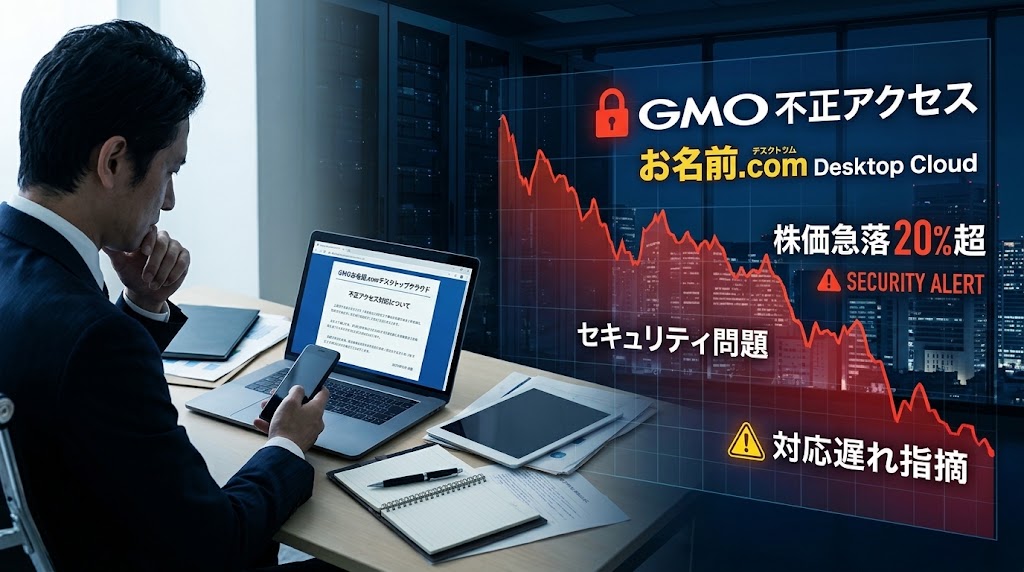
- 株価は20%超の下落
不正アクセスが明らかになった10月21日以降、親会社GMOインターネットグループの株価は20%以上下落しました。27日には攻撃者が利用者のものとみられる情報を公開し、さらに値を下げています。 - 被害を受けたのは2万人以上が使うサービス
対象はFX取引用クラウド「お名前ドットコム デスクトップクラウド」。GMOは利用者への一律5000円の見舞金と、不正取引による損失の全額補償を表明していますが、被害の全体像はまだ見えていません。 - セキュリティを成長の柱にしていた矢先
GMOはグループ150社超、売上高はこの20年で8倍に成長。近年はセキュリティ会社の買収や200人以上のホワイトハッカーの確保など、サイバーセキュリティに力を入れてきました。 - 問題は事前に指摘されていた
社内のホワイトハッカーがシステムの問題点を指摘していたものの、サービスへの影響を考えて対応が遅れたことを熊谷会長兼社長が認めています。今月はグループ会社でも最大約95万人分の会員情報漏えいが判明しており、業界関係者からは成長を優先して自社の対策が後回しになっていた可能性が指摘されています。
GMOサービスの利用者・経営者として思うこと
私自身もGMOのサービスを利用しています(今回問題となったサービスではありません)。国内でもトップクラスのセキュリティ技術を持つ会社という印象を持っていただけに、今回のニュースには驚きました。
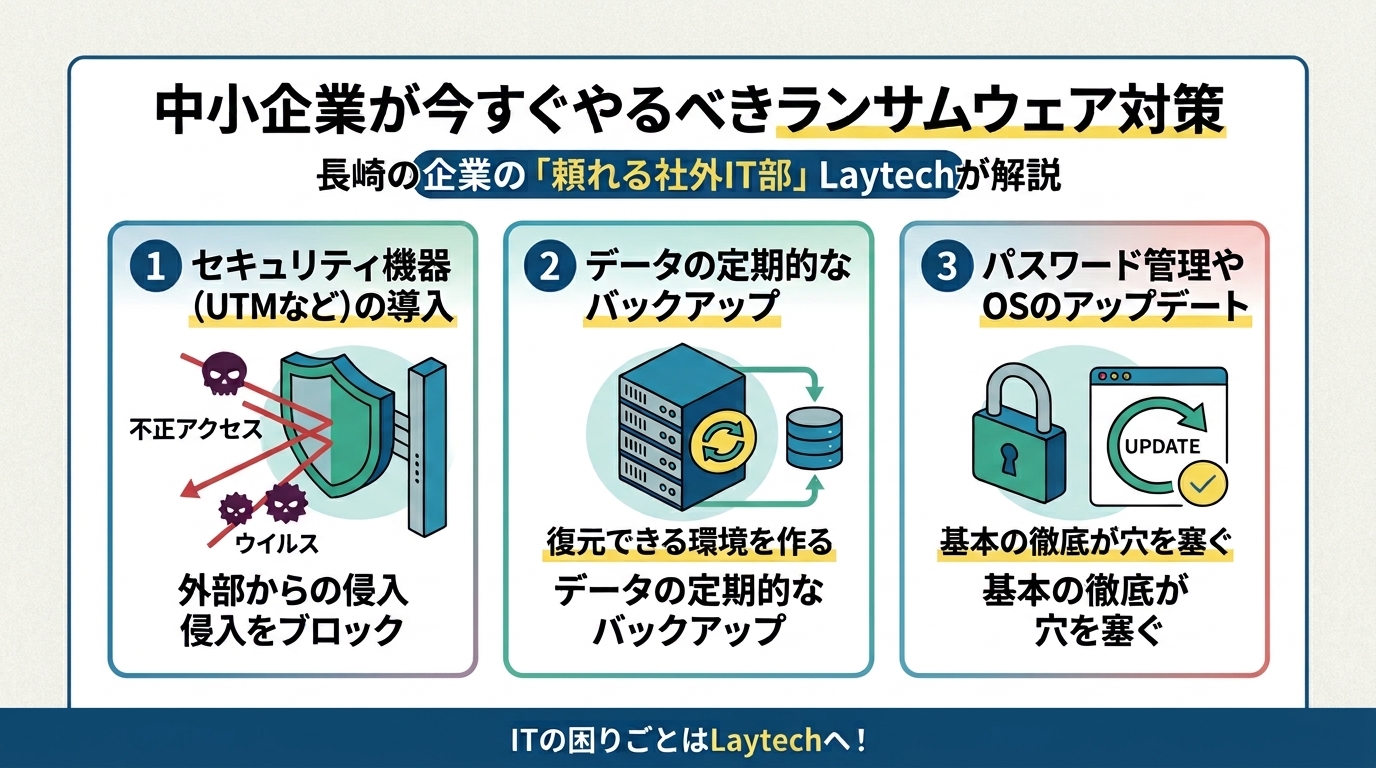
特に考えさせられたのは、問題が社内で事前に指摘されていたにもかかわらず、対応が後回しになっていたという点です。技術や人材がそろっていても、優先順位の判断を誤れば事故は防げない。これは規模の大小を問わず、どの会社にも起こり得ることだと感じます。経営者として、決して他人事ではない事件でした。
今回の事件を教訓に、自社のセキュリティ対策をもう一度見直したいと考えています。「わかっているけれど後で」になっている課題がないか、改めて点検するところから始めるつもりです。
出典:読売新聞(Yahoo!ニュース掲載)